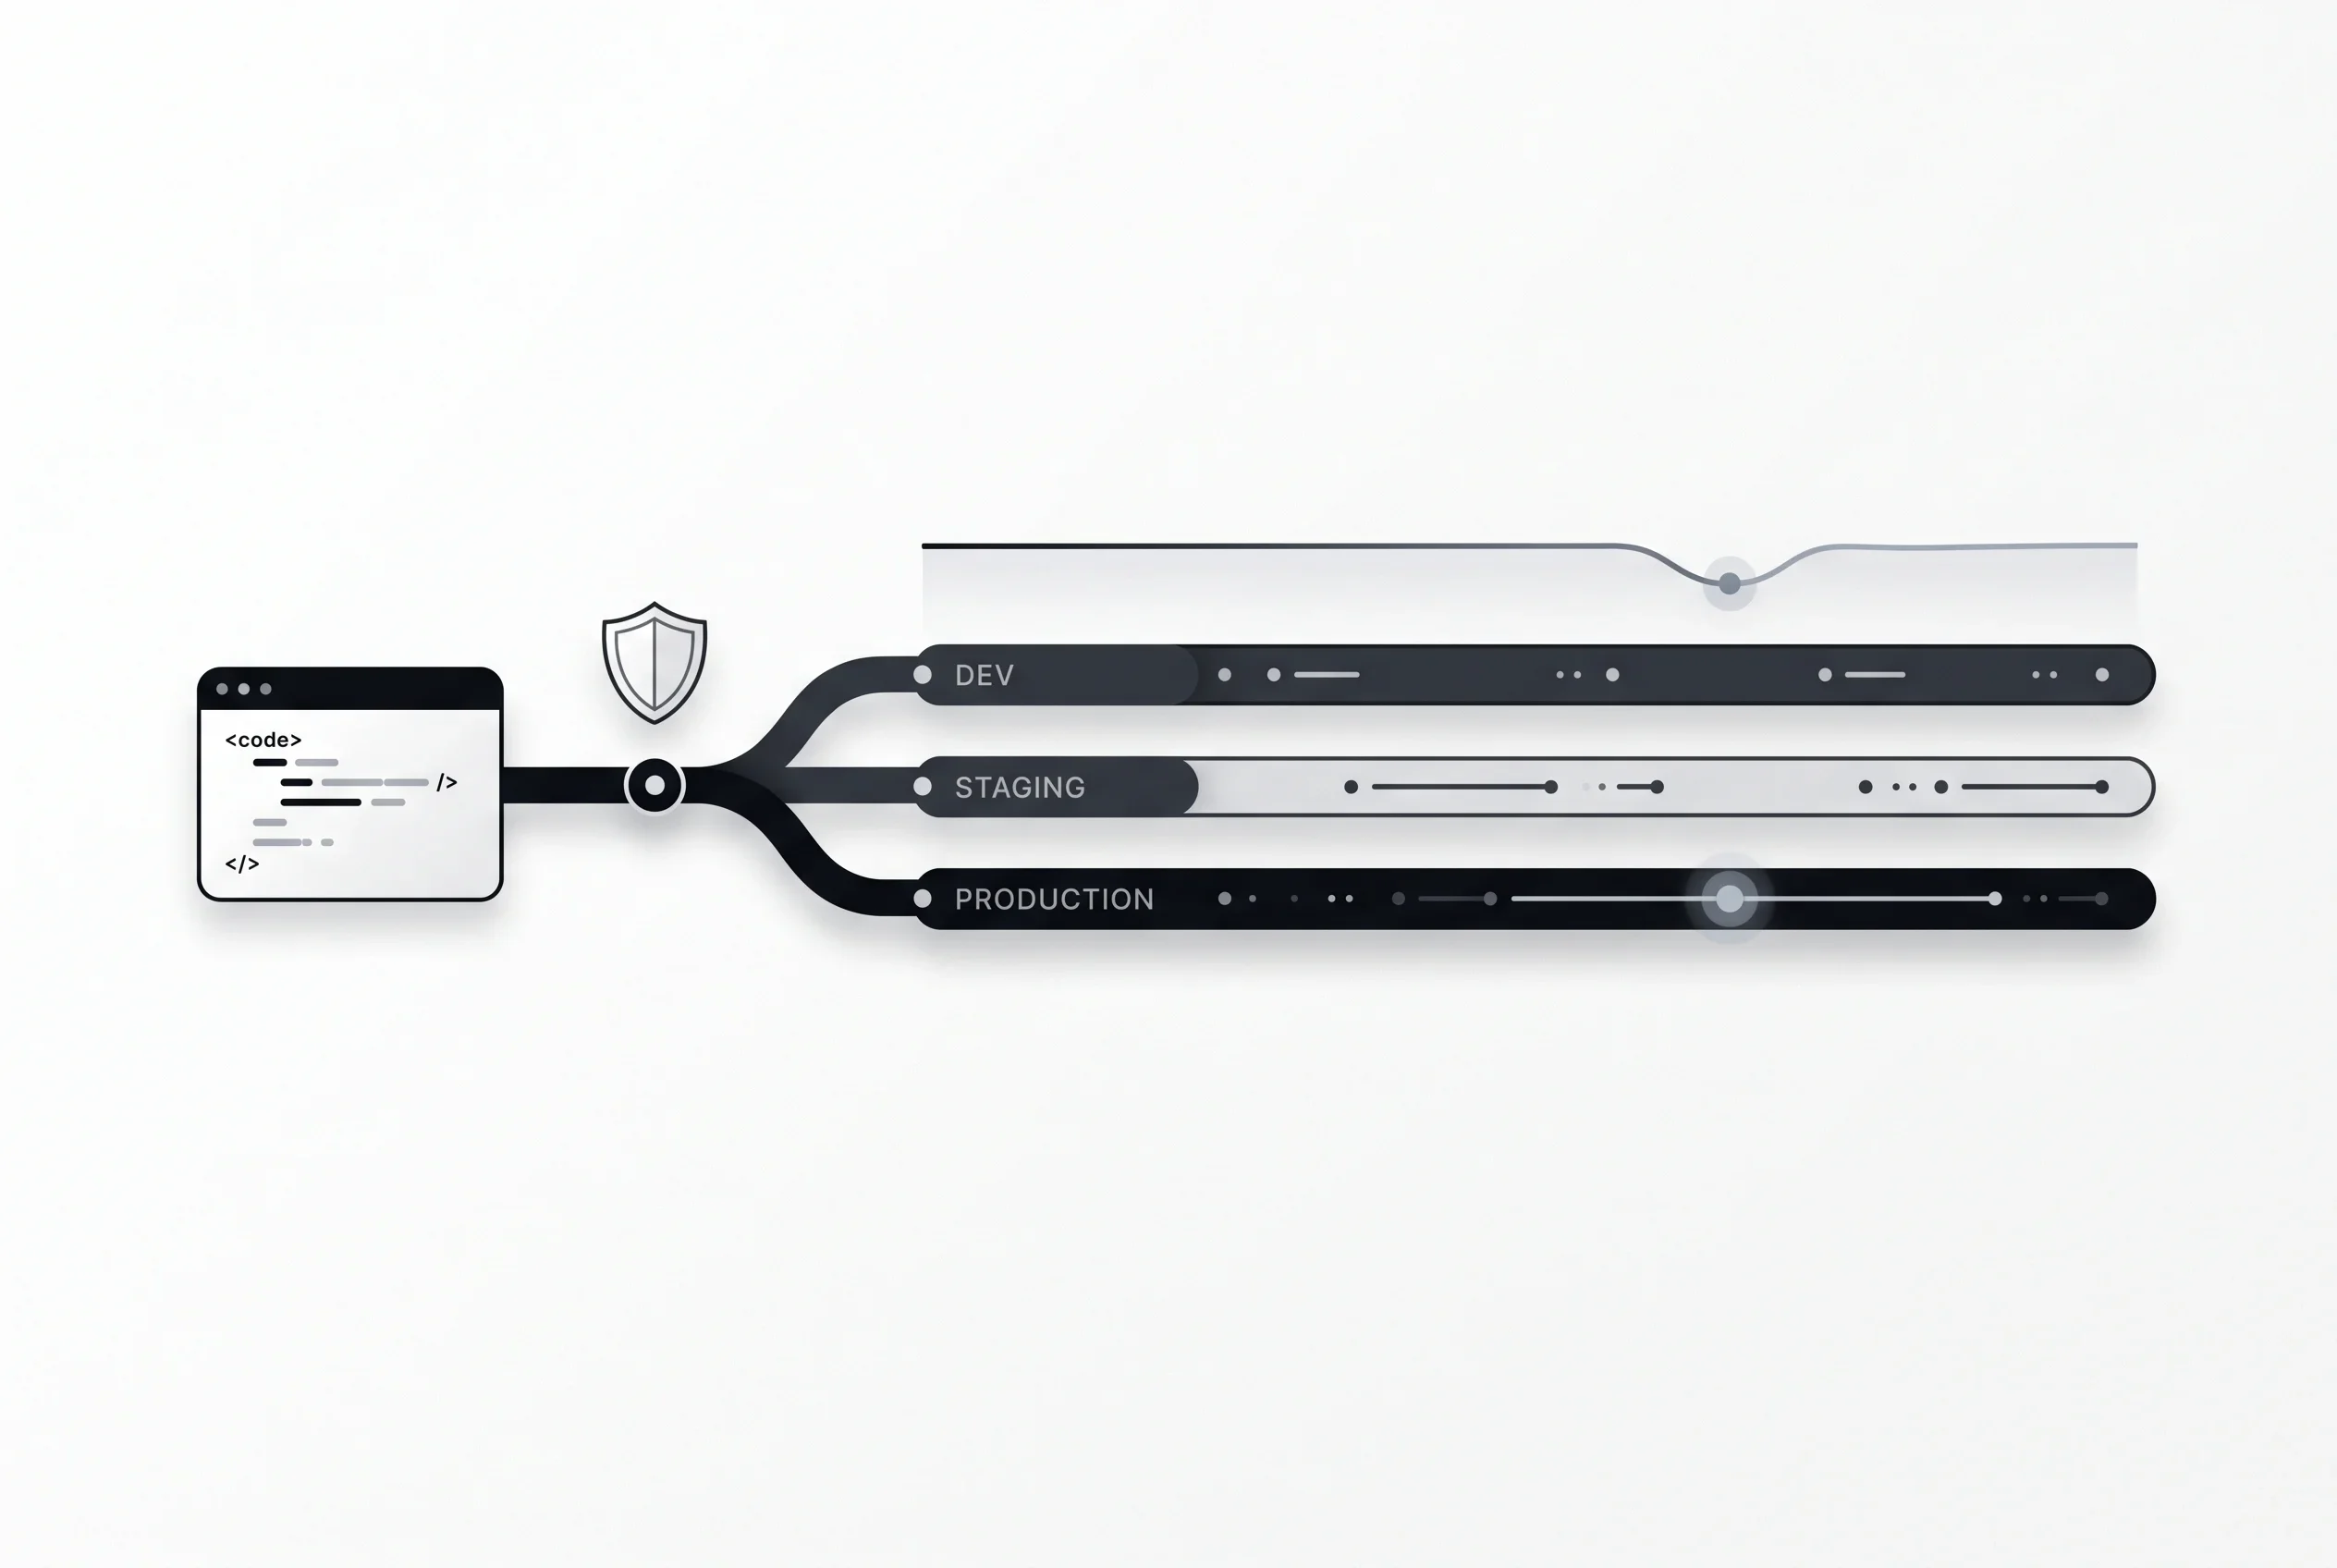
Cursor、PR後の工程を受け持つ2つのボット「Rollouts」「Security Review」を公開
Cursorが2026年9月23日、デプロイを監視するRolloutsと、全PRの脆弱性を報告するSecurity Reviewを公開。TeamsとEnterpriseで同日提供。8月に合流したFiretigerのChange Monitorsを作り直したものとしている。
AIコーディングツールのCursorが2026年9月23日、プルリクエストが出たあとの工程を受け持つ2つのボットを公開した。デプロイされた変更を見張る「Rollouts」と、すべてのPRに脆弱性レビューを付ける「Security Review」で、どちらもTeamsとEnterpriseのプランで同日から使える1。有効化はダッシュボードのautomationsタブから行う。
同社はこの2つを、コードを本番に届けるまでの「最後の一区間」を担うボットだと位置づけている2。公式ブログは、コードを書くことはもはや遅い工程ではなく、速くなっていないのはPRが出たあとの作業のほうだとして、コードが安全かを確かめる、デプロイを見守る、レイテンシの上振れが本物かを判断する、複数の変更のどれが決済を壊したのかを突き止める、といった仕事を挙げている1。
Rollouts: PRの時点で監視プランを書き、デプロイ後に照合する
Rolloutsは、PRが開かれた時点で差分と影響範囲のシステムを読み、監視プランをPRのコメントとして書く。プランには見つけたリスク、その変更が本来もたらすはずの効果、確認する予定のシグナル、そして計装(instrumentation)の不足で検証しづらくなる箇所が並ぶ。PR上でプランを編集すれば、Rolloutsは編集後の版を使う2。プランを書き換えられるのは、そのリポジトリへの書き込み権限を持つ人に限られる3。
デプロイイベントを受け取ると、Rolloutsはそのコミットについてプランをログ・メトリクス・トレースに突き合わせる。環境ごとに別々に追跡するため、ステージングでは検証済みでも本番では問題ありと判定される、という状態が起こりうる。判定は「verified healthy」「regression detected」「inconclusive」の3種で、結論が出た時点でPRに報告される2。ドキュメントによれば、確認はデプロイの直後に加えて20分後・1時間後・1日後・3日後にも行われる3。
リグレッションを検出したときは、疑わしい変更を名指しして作者に通知する。Changelogによれば、設定によってはレビュー用のrevert PRを開いたり、検出内容をクラウドエージェントに渡して修正させたりもできるが、現時点でRollouts自身がマージやロールバックを行うことはない2。
接続先はソース管理がOriginまたはGitHub、デプロイイベントが利用中の継続的デリバリー、シグナルがDatadogをはじめとするテレメトリ提供元となる。フィーチャーフラグとの連携は「まもなく」とされている。ドキュメント側では監視対象にGitLab.comとBitbucket Cloudも挙がっている3。
導入で効いてくるのは、Cursorを使っているかどうかよりも、デプロイイベントと監視基盤を渡せるかどうかのほうだ。ドキュメントは、観測ツールを少なくとも1つ接続しないと変更はpendingのまま残り、Rolloutsは問題を検出できないと明記している。監視対象にできるリポジトリは最大200で、ドキュメントのみ・整形・lint・挙動の変わらない誤字修正・テストのみといった変更は既定でスキップされる3。
Security Review: スタイルと品質はBugbotのまま
Security Reviewは、すべてのPRをコードベース全体の文脈で読み、悪用可能なバグを1件のレビューコメントとして報告する。スタイルと品質のレビューは従来どおりBugbotが担当し、役割が分かれる。有効化はリポジトリ単位で、draft PRはスキップされる2。
既定で見る範囲は6分野が挙げられており、SQL・コマンド・テンプレート・LDAPへのインジェクション、新規または変更されたルートでの認証・認可の欠落や破綻、インフラや設定の安全でない既定値などが含まれる1。Cursorは静的解析との違いとして、パターン照合ではユーザー入力がどこから入ってどこへ届き、途中で何を通るのかを追えないと説明している。
各検出には深刻度、攻撃経路、修正案が付く。理由を添えて却下すると、そのPRでは同じ指摘が再び上がらない。コードベース固有のルール(外部呼び出しを通すべきクライアント、リクエストハンドラから引いてはいけないテーブルなど)を追加して、全PRで強制させることもできる。
なお名前の表記は公式資料の中で一定していない。Changelogは見出しと本文の大半で「Security Review」を使い、末尾の案内だけ「Security Reviewer」になっている。ブログは記事タイトルが「Security Review」で、目次・リード文・節見出し・末尾の案内は「Security Reviewer」、本文中には両方が混在する。
8月に合流したFiretigerが、製品名を変えて出てきた
RolloutsについてCursorは、Firetigerの「Change Monitors」をBot Development Kitで作り直したものだと明言している2。Firetigerは本番に出たあとのソフトウェアを監視し、分かったことをコーディングエージェントに戻すエージェントを作っていた会社で、8月にCursorへの合流が発表されている。このときは独立製品としてのFiretigerを終了し、既存顧客にデータ削除を通知するところまでが伝えられ、Cursor側の製品として何が出るかは示されていなかった。今回それが名前と具体的な挙動を伴って出た形になる。
コードレビュー側は2025年12月のGraphite買収から積み上がってきた領域で、そこにセキュリティ専門のボットが1つ加わった。常駐して勝手に動くという点では、9月10日にベータ公開されたProjectsのコーディネーターエージェントと同じ方向を向いている。
3つの資料はいずれも価格や課金単位に触れておらず、分かるのは「TeamsとEnterpriseで使える」という提供範囲だけだ。Projectsのときも料金の記載はなかった。個人プランでは今日時点では対象外になる。Rolloutsについては公開から10日間、実際の変更で試せる利用クレジットが付き、Teamsに約50変更分、Enterpriseに約500変更分が配られる2。
Cursorが挙げている得意分野は、グローバルなアラートが鳴る前に単一リージョンの単一エンドポイントに閉じたリグレッションを捕まえること、意図した効果とリグレッションを区別して意図的なスパイクで呼び出しを起こさないこと、マージ前に計装の不足を指摘することの3点だが、これらはいずれも同社自身の説明にとどまる1。導入を検討するなら、まず自社のテレメトリがRolloutsに渡せる形になっているかから確かめることになる。
Sources
- Bots for the last mile: Rollouts, Security Review - Cursor公式ブログ(2026年9月23日)
- Rollouts and Security Review - Cursor公式Changelog(2026年9月23日)
- Rollouts - Cursor公式ドキュメント(確認日: 2026年9月25日)
この記事は役に立ちましたか?
ありがとうございます!
受け取りました。ありがとうございます!